



Pike og
SSO
Log ind med SAML eller OpenID Connect, og styr medlemmer med SCIM. Med i Enterprise-planen.
Overblik
- Identitetsudbydere
- Okta, Entra ID, Google Workspace, OneLogin, JumpCloud og andre SAML- eller OIDC-udbydere.
- Hvem sætter det op
- Workspace-administratorer.
- Kildesystem
- Jeres identitetsudbyder, for login og for navn, e-mail og titel på oprettede brugere.
- Plan
- Enterprise
- Dokumentation
- Single sign-on og SCIM (på engelsk)
Hvad der synkroniseres mellem Single sign-on og SCIM og Pike
| Funktion | Hvad den gør |
|---|---|
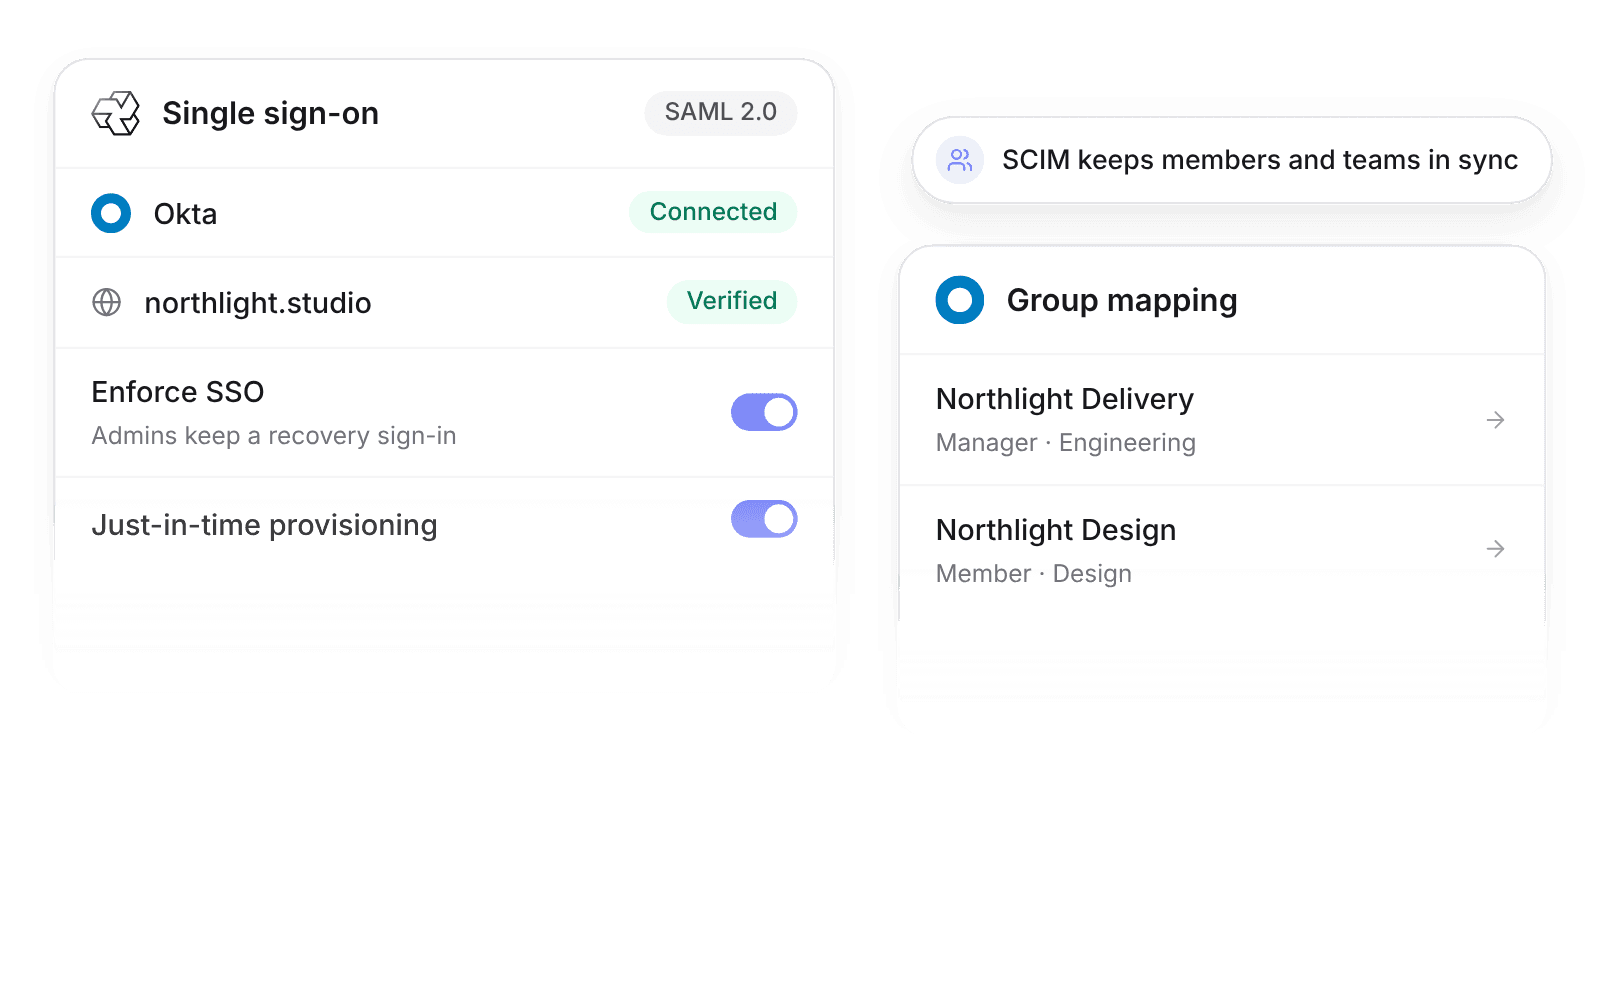
| Single sign-on | SAML 2.0 eller OpenID Connect. Login startet fra Pike (SP) og fra identitetsudbyderen (IdP) |
| Domæner | Verificér et eller flere e-maildomæner med en DNS TXT-post |
| Kræv SSO | Medlemmer med et verificeret domæne skal logge ind via identitetsudbyderen. Workspace-administratorer beholder et nødlogin |
| Just-in-time-provisionering | Opretter et medlem ved første login, med den standardrolle administratoren har valgt |
| Gruppemapping | Grupper fra identitetsudbyderen kobles til roller og teams i Pike |
| SCIM-brugere | Opret, opdatér (navn, e-mail og titel til stilling) og deaktivér medlemmer. Historikken bevares ved deaktivering |
| SCIM-grupper | Grupper bliver til teams i Pike, med mulighed for at koble grupper til roller |
SCIM-tokenet oprettes under Workspace-indstillinger → Sikkerhed og vises kun én gang.
Sådan kommer du i gang med Single sign-on og SCIM
Forbind
- 1.Gå til Workspace-indstillinger → Integrationer → Single sign-on, og vælg SAML 2.0 eller OpenID Connect.
- 2.Verificér jeres e-maildomæner med en DNS TXT-post, og sæt Pike-appen op i jeres identitetsudbyder.
- 3.Til SCIM opretter du et token under Workspace-indstillinger → Sikkerhed og indsætter det i jeres identitetsudbyder.
Sådan bruger du det i dit firma
- Luk adgangen i ét trin. Når du deaktiverer en medarbejder i identitetsudbyderen, deaktiveres vedkommende også i Pike, og historikken bliver liggende.
- Giv nye medarbejdere den rigtige adgang fra første dag. Gruppemapping sætter rolle og team i Pike, så ingen behøver at oprette en sag hos en administrator.
Begrænsninger
- Single sign-on og SCIM er med i Enterprise-planen.
- SCIM virker med Okta, Microsoft Entra ID, OneLogin og JumpCloud.
- Pike viser kun SCIM-tokenet én gang. Mister du det, skal du oprette et nyt.
Opsætning og feltmapping står i dokumentationen (på engelsk): Single sign-on og SCIM.
Spørgsmål om integrationen med Single sign-on og SCIM
Understøtter Pike single sign-on med SAML?
Ja. Pike understøtter SAML 2.0 og OpenID Connect med Okta, Microsoft Entra ID, Google Workspace, OneLogin, JumpCloud og enhver anden SAML- eller OIDC-udbyder.
Understøtter Pike provisionering med SCIM?
Ja. SCIM 2.0 virker med Okta, Microsoft Entra ID, OneLogin og JumpCloud og opretter, opdaterer og deaktiverer medlemmer og teams.
Kan jeg kræve SSO for alle i Pike?
Ja. Når Kræv SSO er slået til, skal medlemmer med et verificeret domæne logge ind via identitetsudbyderen, og workspace-administratorer beholder et nødlogin.

Se Pike og Single sign-on og SCIM arbejde sammen med jeres egne data.
 ISO 27001
 GDPR
 SOC 2 Type II
Bygget til at holde følsomme klientdata sikre og private.